bytedaily - Melansir laporan dari cnnindonesia.com, Kaspersky mengungkap lonjakan kampanye email phishing yang meniru layanan Zoom dan DocuSign pada pekan pertama setelah musim liburan, menargetkan sejumlah perusahaan di berbagai belahan dunia.
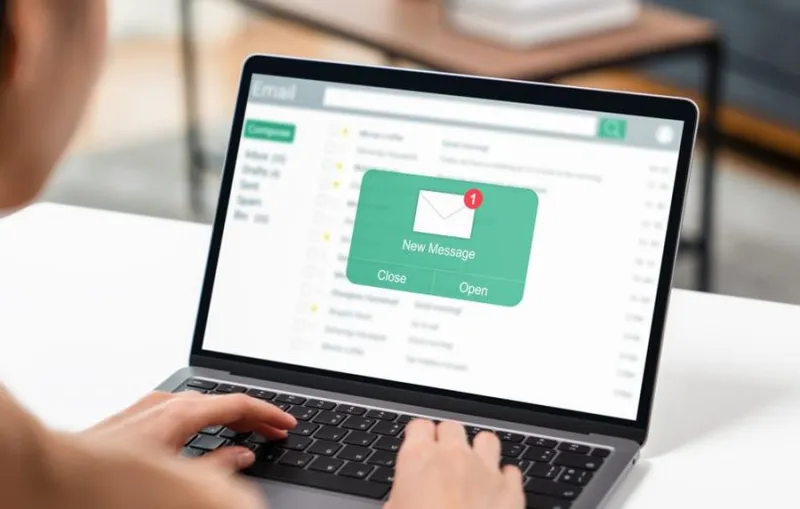
Menurut Kaspersky, para penyerang mengirim email yang tampak resmi dari kedua merek tersebut dengan memanfaatkan teknik phishing konvensional yang telah terbukti, berharap sebagian pesan dapat menipu penerima.
Gelombang pertama berisi email yang menyamar sebagai komunikasi resmi dari DocuSign, dikirim ke akun‑akun perusahaan di wilayah Timur Tengah, Amerika Latin, Eropa Barat, Rusia, Armenia, dan Azerbaijan. Setiap pesan menyertakan tautan phishing yang mengarahkan korban ke situs pencurian kredensial.
Lebih dari seminggu kemudian, gelombang kedua muncul, di mana pelaku berpura‑pura menjadi Zoom dan mengirimkan notifikasi bahwa akun pengguna akan dinonaktifkan. Email tersebut juga memuat tautan phishing serta formulir yang meminta data pribadi dan rincian kartu kredit.
Kaspersky mencatat lebih dari seribu email phishing terkait kampanye ini hingga 11 September 2026.
Andrey Kovtun, Manajer Grup Perlindungan Ancaman Email Kaspersky, menyatakan bahwa metode phishing tradisional yang menyamarkan diri sebagai merek terkenal tetap efektif, terutama terhadap karyawan yang menerima banyak email setiap hari.
Ia menekankan bahwa kesederhanaan taktik tersebut dapat membuat karyawan melewatkan tanda‑tanda peringatan di tengah volume email yang tinggi.
Pelaku memilih nama merek besar yang familiar di lingkungan korporat untuk menambah kredibilitas pesan, sementara Kovtun menegaskan bahwa solusi keamanan khusus seharusnya mampu mendeteksi taktik berteknologi rendah ini, sehingga perlindungan siber tidak semata‑mata bergantung pada faktor manusia.