bytedaily - Melansir laporan dari cnnindonesia.com, peneliti keamanan Malwarebytes menemukan situs palsu yang menawarkan pre-order iPhone Duo dengan iming-iming voucher US$500. Situs tersebut diduga dapat mengambil data pribadi hingga informasi dompet kripto dari iPhone yang rentan, bahkan tanpa pengunjung mengeklik tombol atau mengisi formulir.
Apple menyatakan pemesanan awal iPhone Duo baru dibuka pada 16 Oktober, sementara penjualan di toko dimulai pada 23 Oktober. Dikutip dari CNET, situs penipuan itu menggunakan rangkaian eksploitasi celah keamanan bernama DarkSword untuk menyerang iPhone yang belum menerima pembaruan keamanan.
Menurut Malwarebytes, serangan menyasar iPhone dengan iOS 18.4 hingga iOS 18.6.2. Peneliti tidak menemukan entri iPad atau Mac dalam kode eksploitasi tersebut. Situsnya dibuat menyerupai laman Apple, termasuk dari sisi logo, huruf, dan gaya bahasa. Namun, tautan privasi, ketentuan, serta kebijakan penjualan di laman itu tidak berfungsi.
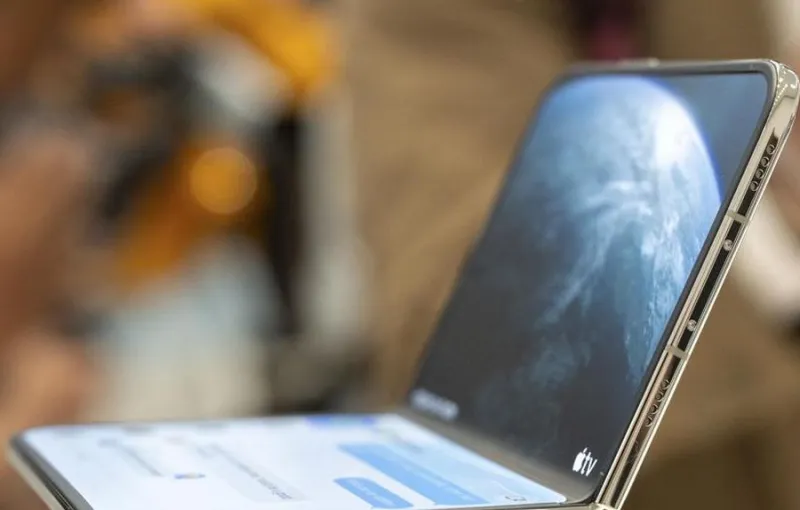
Sejumlah detail pada formulir pemesanan juga tidak sesuai dengan informasi iPhone Duo. Situs mencantumkan pilihan warna natural titanium, sedangkan ponsel itu disebut hanya tersedia dalam warna star white dan night sky. Ukuran yang ditawarkan adalah 6,3 inci dan 6,9 inci, berbeda dari ukuran iPhone Duo yang disebut 7,6 inci saat dibuka dan 5,4 inci ketika dilipat.
Pengunjung yang mengirim formulir akan melihat pesan “Pre-Order Successful”. Namun, Malwarebytes menyebut pencurian data dapat dimulai sejak halaman berbahaya dimuat di peramban. Jika eksploitasi berhasil melewati perlindungan iPhone, kode berbahaya dapat mengambil kata sandi, pesan, riwayat panggilan, kontak, pesan suara, email, foto, informasi aplikasi, data dompet kripto, serta catatan Apple Notes.
Jika pengunjung memakai peramban selain Safari, situs akan menampilkan halaman “Browser Restricted” yang meminta mereka membuka Safari. Malwarebytes menyebut peramban bawaan Apple itu menjadi jalur DarkSword untuk menyusup ke perangkat.
Pengguna yang terlanjur mengakses situs tersebut disarankan segera memperbarui iPhone dan memulai ulang perangkat. Malwarebytes menyatakan kode pencuri data tidak berjalan kembali setelah ponsel dinyalakan ulang, tetapi langkah itu tidak mengembalikan data yang telah dicuri.
Malwarebytes juga menganjurkan pengguna mengganti kata sandi yang mungkin terpapar melalui perangkat tepercaya, terutama untuk akun email, Apple, perbankan, kripto, dan layanan keuangan lainnya. Pengguna sebaiknya mengaktifkan autentikasi dua faktor. Pemilik dompet kripto pada iPhone terdampak disarankan membuat dompet baru dengan frasa pemulihan baru, lalu memindahkan dana ke dompet tersebut.